Boleh Upload Dokumen Kantor ke ChatGPT? Jangan Sebelum Lolos 6 Pemeriksaan Ini
Bukan semua file yang bisa diunggah layak dikirim ke AI. Gunakan Data Exposure Matrix dan enam pemeriksaan ini sebelum memproses dokumen kantor dengan ChatGPT.
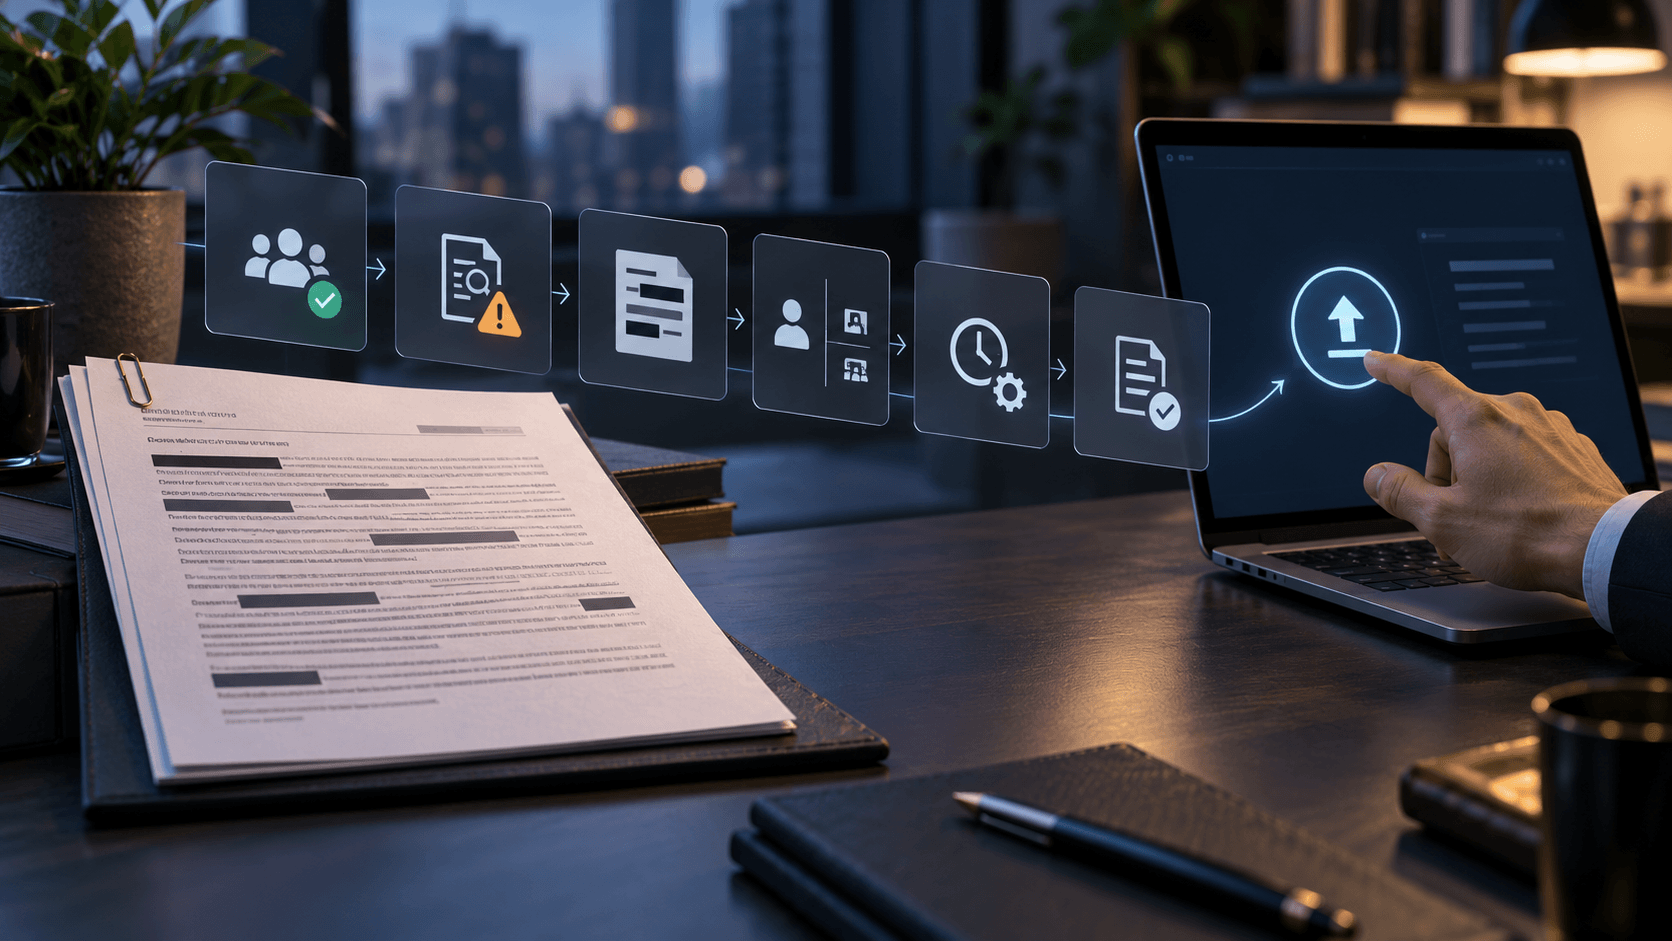
Periksa sensitivitas dan kebutuhan data sebelum mengunggah dokumen kerja ke AI.
Mengunggah proposal, laporan, spreadsheet pelanggan, notulen, atau kontrak ke ChatGPT memang bisa memangkas pekerjaan. Tetapi ada pertanyaan yang harus dijawab sebelum memikirkan prompt: apakah file ini memang layak keluar dari lingkungan kerja Anda?
Kemampuan teknis untuk mengunggah file bukan izin untuk memproses semua data perusahaan dengan layanan AI. Untuk dokumen kantor, keputusan yang benar bergantung pada jenis data, kewenangan Anda, jenis akun/workspace, kebijakan organisasi, dan seberapa banyak data yang benar-benar dibutuhkan AI.
Ringkasan keputusan: jangan mulai dari “aman atau tidak?”
Gunakan empat pertanyaan ini:
- Boleh? Apakah Anda punya kewenangan memproses data tersebut dengan layanan AI eksternal?
- Perlu? Apakah seluruh file diperlukan untuk menyelesaikan tugas?
- Terkendali? Apakah Anda memahami workspace, Data Controls, retensi, dan tempat file tersimpan?
- Bisa dibatalkan? Jika ternyata file tidak seharusnya dikirim, apakah Anda tahu cara menghapus dan melaporkannya sesuai kebijakan organisasi?
Jika pertanyaan pertama saja belum jelas, berhenti. Masalahnya bukan prompt.
AIUpdateId Data Exposure Matrix
Gunakan tabel ini sebagai triage, bukan pengganti kebijakan perusahaan.
| Isi file | Contoh | Tindakan awal |
|---|---|---|
| Publik | brosur, laporan publik, press release | umumnya risiko data rendah; tetap cek hak penggunaan |
| Internal non-sensitif | template kerja, SOP umum | cek kebijakan organisasi dan workspace |
| Data pribadi | nama, email, alamat, ID pelanggan | minimalkan, pseudonimkan, atau gunakan workflow yang disetujui |
| Rahasia bisnis | harga internal, strategi, kontrak, roadmap | jangan kirim sebelum ada dasar kebijakan/otorisasi yang jelas |
| Kredensial | password, token, API key | jangan upload; hapus dari salinan kerja |
| Data yang diatur khusus | data kesehatan, finansial, pendidikan, atau data lain yang tunduk aturan/kontrak | eskalasi ke pihak keamanan/compliance yang berwenang |
Poin pentingnya: “tidak dipakai untuk training” tidak sama dengan “boleh saya upload”. Kebijakan training hanyalah satu bagian dari keputusan.
Apa yang sebenarnya terjadi pada file ChatGPT sekarang?
Dokumentasi OpenAI terbaru menyebut file yang diunggah dan dibuat di ChatGPT dapat disimpan di Library pada produk yang mendukungnya. Library dirancang agar file dapat ditemukan dan digunakan kembali. Dokumentasi File Uploads juga menjelaskan batas file dan retensi yang terkait dengan chat/produk.
Untuk akun individual, Data Controls menyediakan opsi Improve the model for everyone. Jika dimatikan, percakapan tetap dapat muncul di history tetapi tidak digunakan untuk meningkatkan model. Temporary Chat tidak masuk history, tidak membuat memory, tidak digunakan untuk training, dan menurut Data Controls FAQ dihapus dari sistem setelah 30 hari.
Itu tetap bukan izin universal untuk data perusahaan. Akun organisasi dapat memiliki kontrol dan kontrak berbeda, sementara perusahaan Anda sendiri mungkin melarang jenis data tertentu keluar dari sistem yang disetujui.
Tujuh pemeriksaan sebelum menekan Upload
1. Cari siapa pemilik dan pengendali datanya
File yang berada di laptop Anda belum tentu “milik Anda” untuk diproses sesuka hati. Proposal klien, database pelanggan, dokumen HR, dan kontrak bisa dibatasi oleh kebijakan, NDA, atau perjanjian lain.
Pertanyaan yang lebih tepat bukan “apakah saya bisa upload?”, tetapi “apakah saya berwenang memproses data ini dengan layanan ini?”
2. Tandai data yang tidak dibutuhkan
Misalkan Anda ingin meminta AI memperbaiki struktur proposal. AI mungkin membutuhkan heading dan isi proposal, tetapi tidak membutuhkan nomor telepon klien, nilai kontrak, tanda tangan, atau metadata internal.
Prinsipnya: minimum necessary data.
3. Jangan sekadar blur secara visual
Menyembunyikan teks dengan kotak hitam pada dokumen tidak selalu berarti data di bawahnya hilang dari file. Untuk dokumen sensitif, buat salinan kerja dan benar-benar hapus data dari sumber sebelum ekspor.
Untuk spreadsheet, hapus kolom. Untuk dokumen, ganti entitas dengan placeholder. Untuk contoh struktur, gunakan data sintetis.
4. Bedakan consumer account dan managed workspace
Jangan menganggap pengaturan akun pribadi identik dengan Business, Enterprise, Edu, atau workspace organisasi. Periksa dokumentasi produk yang benar dan kebijakan administrator Anda.
5. Periksa Data Controls, tetapi jangan berhenti di sana
Mematikan penggunaan data untuk peningkatan model adalah kontrol yang relevan. Namun keputusan keamanan juga menyangkut retensi, akses, penyimpanan, hak pemrosesan, dan kebijakan organisasi.
6. Tanyakan apakah tugas bisa dilakukan tanpa file asli
Banyak tugas ternyata tidak membutuhkan data nyata.
Kasus: Anda ingin AI membuat formula untuk mendeteksi pelanggan yang tidak aktif 90 hari.
Daripada mengirim 20.000 baris pelanggan, kirim struktur seperti:
| customer_id | last_order_date | status |
|---|---|---|
| C001 | 2026-06-01 | active |
| C002 | 2026-02-15 | inactive |
Nama, email, alamat, dan nilai transaksi asli tidak diperlukan untuk merancang logikanya.
7. Tentukan bagaimana output akan digunakan
Risiko tidak berhenti setelah upload. AI bisa salah membaca tabel, melewatkan klausul, atau menyimpulkan sesuatu yang tidak dinyatakan dokumen.
Jika output akan menjadi dasar kontrak, laporan keuangan, keputusan SDM, atau keputusan lain yang konsekuensinya tinggi, harus ada review oleh pihak yang kompeten dan berwenang.
Contoh nyata: tiga versi workflow untuk tugas yang sama
Tujuan: meringkas 40 halaman laporan internal untuk rapat.
Workflow buruk
Upload laporan asli → “rangkum ini” → salin hasil ke slide.
Masalah: data berlebih, tujuan tidak jelas, tidak ada kontrol klaim, dan tidak ada verifikasi.
Workflow lebih baik
Buat salinan → hapus lampiran berisi data personal → tentukan lima pertanyaan rapat → upload hanya bagian relevan → minta AI memberi nomor halaman/sumber untuk setiap klaim → cek ulang klaim penting.
Workflow ketika file tidak boleh keluar
Jangan upload. Gunakan tool/workspace yang telah disetujui organisasi, atau lakukan ekstraksi/ringkasan di lingkungan yang memang diizinkan.
Tidak ada prompt yang dapat memperbaiki pelanggaran kebijakan data.
Redaction checklist yang bisa dipakai
Sebelum upload, cari:
- nama lengkap dan identitas personal;
- email, telepon, alamat;
- nomor pelanggan/karyawan;
- rekening atau informasi finansial;
- password, token, API key, secret;
- tanda tangan;
- komentar internal dan tracked changes;
- metadata dokumen;
- klausul NDA atau informasi kontraktual;
- strategi, roadmap, harga internal;
- data pihak ketiga yang Anda tidak berwenang bagikan.
Setelah redaction, buka kembali file final dan pastikan informasi benar-benar hilang, bukan hanya tidak terlihat.
Kesalahan berpikir yang sering terjadi
“Saya sudah mematikan training, berarti aman”
Tidak cukup. Training hanya salah satu dimensi.
“Ini cuma satu file”
Sensitivitas tidak ditentukan oleh jumlah file.
“AI butuh konteks sebanyak mungkin”
Untuk data kantor, konteks terbaik adalah konteks relevan, bukan konteks maksimum.
“Temporary Chat berarti tidak ada retensi sama sekali”
Dokumentasi OpenAI menyebut Temporary Chats dihapus dari sistem setelah 30 hari dan dapat ditinjau untuk pemantauan penyalahgunaan. Jangan menyamakan “temporary” dengan “tidak pernah tersimpan”.
Pandangan AIUpdateId
Pertanyaan “aman tidak upload dokumen ke ChatGPT?” terlalu biner untuk dunia kerja.
Framework yang lebih profesional adalah:
Authority → Necessity → Minimization → Workspace → Retention → Verification.
Jika salah satu mata rantai itu tidak jelas, jangan mengandalkan kenyamanan fitur upload sebagai bukti bahwa workflow Anda benar.
AI yang baik seharusnya mengurangi pekerjaan. Ia tidak seharusnya membuat perusahaan memperoleh risiko data baru hanya karena pengguna ingin menghemat sepuluh menit.
Jalur lanjut
Jika file memang layak diproses dan tujuan Anda adalah memahami PDF panjang, lanjutkan ke cara merangkum PDF dengan ChatGPT. Untuk memilih tool berdasarkan pekerjaan, gunakan AI Advisor.
Sumber resmi
Pertanyaan yang Sering Diajukan
Apakah aman upload dokumen kantor ke ChatGPT?
Tergantung isi dokumen, jenis akun/workspace, pengaturan data, dan kebijakan organisasi. Jangan unggah data sensitif hanya karena fitur upload tersedia.
Apakah file ChatGPT disimpan?
OpenAI menjelaskan bahwa file yang diunggah dapat disimpan di Library pada produk yang mendukungnya. Temporary Chat tidak menyimpan file ke akun atau Library.
Apa yang sebaiknya dihapus sebelum upload?
Hapus informasi yang tidak diperlukan seperti data pribadi, kredensial, rahasia perusahaan, data pelanggan, atau kolom sensitif lainnya.
Ikuti Perkembangan AI
Sebelum upload file penting, cek apakah Anda benar-benar perlu mengirim seluruh dokumennya.